Eu vejo um padrão em quase todo projeto moderno. A ideia nasce simples, o primeiro protótipo sobe rápido, a equipe ganha ritmo e, quando percebe, o app já depende de dezenas ou centenas de pacotes externos. Isso acelera a construção. Mas também cria um ponto de atenção. Se uma dependência tiver uma falha conhecida, o risco entra junto.
Aplicações modernas dependem de pacotes externos, e isso torna a segurança da cadeia de suprimentos uma parte diária do trabalho.
Essas falhas conhecidas costumam aparecer como CVEs, sigla para vulnerabilidades catalogadas publicamente. Na prática, quando um pacote usado pelo projeto recebe um CVE, a equipe precisa agir rápido para reduzir a chance de abuso, invasão ou vazamento. Eu já vi times perderem tempo demais rastreando avisos, lendo changelogs e testando atualizações manuais só para descobrir se o patch quebraria algo em produção.
No contexto de AI-Building, que a Replitfy ensina em cursos e mentorias, esse cuidado fica ainda mais claro. Construir com IA acelera o ciclo de entrega, mas não elimina a necessidade de governança. Pelo contrário. Quando o desenvolvimento anda mais rápido, a segurança precisa acompanhar no mesmo ritmo.
Por que CVEs em pacotes exigem resposta rápida
Nem toda vulnerabilidade gera incidente. Mas toda vulnerabilidade conhecida abre uma janela. Se ela afeta uma dependência instalada no projeto, alguém pode tentar explorar aquela falha antes que a correção seja aplicada. O problema não está só no código que eu escrevo. Muitas vezes ele está no código que eu importo.
Um CVE em uma dependência pode atingir o projeto mesmo quando a equipe nunca mexeu diretamente na parte vulnerável do pacote.
Durante muito tempo, o fluxo foi cansativo:
Monitorar novas divulgações manualmente;
Comparar CVEs com as dependências do projeto;
Atualizar versões com cuidado;
Testar impacto técnico e funcional;
Publicar a correção sem interromper o serviço.
Isso consome atenção. E segurança depende muito de atenção. Quando ela falta, a correção atrasa. Quando atrasa, o risco cresce.
Tempo de resposta conta.
Como o Replit mudou esse fluxo
Hoje o Replit reduz bastante esse trabalho ao verificar automaticamente se existe alguma vulnerabilidade crítica nos pacotes do projeto. Em vez de deixar a pessoa descobrir o problema sozinha, a plataforma identifica a ocorrência e prepara uma correção com apoio do Replit Agent.
Quando encontra uma vulnerabilidade crítica, o Replit prepara e testa um patch automaticamente e envia um link direto por e-mail para aplicação da correção.
Esse ponto me chama atenção porque ataca a parte mais cara do processo, que é sair da descoberta para a ação. O patch chega pronto para revisão. Depois disso, o caminho fica muito curto. São apenas dois cliques: um para aplicar as mudanças e outro para republicar o app.
Eu gosto desse tipo de fluxo porque ele respeita a realidade das equipes. Ninguém quer passar horas montando uma correção mecânica para um problema já conhecido, ainda mais quando o sistema pode adiantar essa parte e deixar para o humano a validação final.
O que acontece quando o e-mail chega
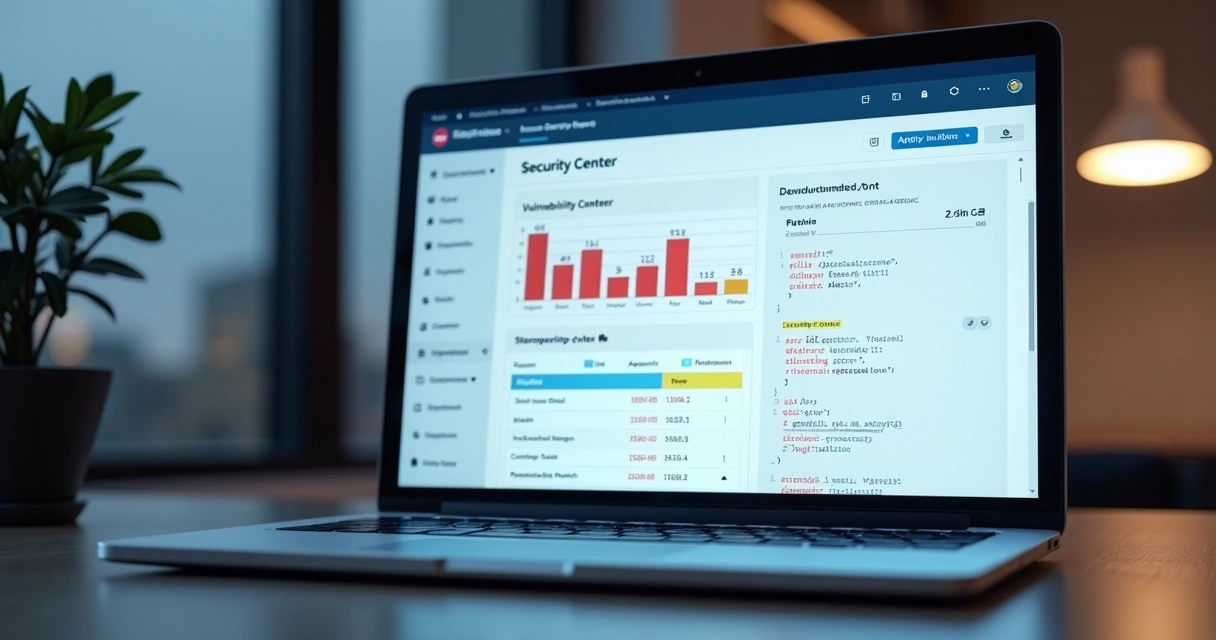
Ao receber o aviso, a pessoa acessa o painel Security Center do projeto afetado. É ali que o patch pode ser revisado. Se a proposta fizer sentido, a correção pode ser aplicada na hora. Se houver dúvida, também é possível verificar o conteúdo completo antes de aprovar.
O Security Center permite revisar o patch sugerido antes da aplicação, mantendo controle humano sobre a correção.
Depois da aprovação, o patch é mesclado ao branch principal do ambiente de preview. Isso ajuda a manter o processo organizado e visível. O painel de segurança então mostra a vulnerabilidade como pendente de republicação até que o app seja republicado. Eu considero esse detalhe muito bom, porque evita a falsa sensação de que o problema sumiu só porque o patch entrou no fluxo de desenvolvimento.
Em outras palavras, a correção só fecha o ciclo quando chega ao ambiente de produção. Antes disso, ela ainda está no caminho.
Como ativar o Auto-Protect
O Auto-Protect existe para automatizar a resposta a certos CVEs. Mas ele não vem ligado no início. Para ativar, a pessoa precisa ser administradora e entrar nas configurações do ambiente. Lá, pode escolher a severidade mínima dos CVEs que receberão proteção automática.
Os níveis disponíveis são:
Baixo;
Médio;
Alto;
Crítico.
O Auto-Protect fica desabilitado por padrão e precisa ser ativado por um administrador nas configurações.
Eu sugiro pensar nessa escolha com calma. Um time mais conservador pode preferir cobertura já em níveis médios. Outro pode começar por alto e crítico, para reduzir ruído e testar o processo interno. Não existe uma regra única. Existe o ajuste que combina com o perfil da equipe, com o estágio do produto e com o apetite de risco.
As notificações por e-mail também podem ser ajustadas no menu de personalização. Nesse ponto, a pessoa define o nível mínimo de severidade sobre o qual deseja ser avisada. Isso evita caixa de entrada lotada e ajuda a manter o foco.
Mesmo sem ativar proteções automáticas, o Replit continua verificando se novos CVEs têm correspondência com as dependências dos projetos. Ou seja, o monitoramento segue existindo. O que muda é o grau de automação na resposta.
Visibilidade para a equipe inteira
Segurança não deve ficar escondida em uma aba que ninguém abre. O estado dos projetos pode ser acompanhado no Security Center da equipe, o que dá uma visão mais ampla sobre exposição, correções em curso e pendências de republicação. Eu gosto disso porque tira a segurança do campo do improviso e coloca o assunto dentro da rotina.
O Security Center da equipe permite monitorar o estado de segurança de vários projetos em um só lugar.
Quando esse tipo de painel existe, a conversa interna melhora. Fica mais fácil priorizar, dividir tarefas e justificar uma publicação emergencial quando aparece um pacote com falha séria.
Na Replitfy, eu vejo esse tema ligado a um ponto maior. Times que trabalham com vibe coding e AI-Building precisam de rituais simples, claros e repetíveis. Sem isso, a velocidade vira desordem. Com isso, a velocidade vira método.
Segurança antes da publicação e também na instalação
O Replit já fazia varredura por dependências vulneráveis antes da publicação. Isso já era útil, porque impedia muita coisa de chegar ao ambiente final sem algum tipo de alerta. Agora, com o Package Firewall em parceria com a Socket, a proteção passou a atuar ainda antes, no momento da instalação do pacote.
O Package Firewall bloqueia pacotes maliciosos na instalação, antes que o código entre no projeto.
Essa mudança é muito prática. Se eu rodar comandos como npm install ou pip install, o fluxo continua normal quando o pacote é considerado seguro. Mas, se ele for sinalizado como malicioso pela Socket, a instalação é interrompida antes que o código alcance o projeto.
Na primeira semana de uso, esse mecanismo tem bloqueado cerca de 8 mil pacotes por dia. Quando eu projeto isso ao longo do ano, o impacto fica muito claro. Estamos falando de milhões de instalações inseguras evitadas.
O Package Firewall funciona em nível de rede, já vem ativado por padrão para todos e não exige configuração. Isso reduz bastante o risco de alguém esquecer de ligar uma proteção ou de aplicar uma política só em parte do time.
Bloquear antes é melhor.
Feross Aboukhadijeh, CEO da Socket, resumiu bem a proposta da parceria ao afirmar que ela permite construir apps mais rápido sem abrir mão da proteção contra ataques na cadeia de suprimentos. Eu concordo com essa leitura. Segurança boa não é só a que detecta. É a que impede a entrada do problema.
O papel do Replit Agent e das regras da equipe
Uma parte que eu considero muito interessante é que segurança não depende só de pacote. Ela também depende de comportamento repetido. Equipes têm padrões. O problema é que agentes de IA, por padrão, nem sempre conhecem essas regras. Aí começa o desgaste de explicar tudo várias vezes ou de colar documentos internos a cada novo pedido.
Foi nesse contexto que surgiu o Agent Customization. Com ele, a equipe pode inserir Instruções Personalizadas e Skills para que o agente respeite orientações fixas. Na prática, isso ajuda a manter coerência técnica e também reduz erros que podem abrir risco.
Com Agent Customization, o agente de IA passa a seguir regras permanentes da equipe, sem exigir repetição constante.
Alguns exemplos fazem diferença real:
Não salvar secrets no versionamento;
Usar sempre um modo específico do TypeScript;
Seguir padrões internos de arquitetura;
Evitar práticas que contrariem políticas de segurança do time.
Eu vejo isso como uma ponte entre velocidade e disciplina. Não basta pedir para a IA construir. É preciso ensinar como construir dentro do jeito do time.
Replit direto no Claude e continuidade de contexto
Outro avanço que muda o trabalho diário é a possibilidade de usar o Replit diretamente no Claude. Isso permite desenhar apps com linguagem natural e depois migrar a construção para o Replit sem copiar, colar ou perder contexto. Para quem trabalha com descoberta rápida, protótipo e refinamento técnico, esse ganho é bem perceptível.
Usar o Replit diretamente no Claude reduz perda de contexto entre a ideia inicial e a construção do app.
Eu acho esse fluxo interessante porque ele combina bem com o que a Replitfy chama de AI-Building. A conversa em linguagem natural não fica isolada de um lado, e a implementação técnica não começa do zero do outro. Tudo segue com mais continuidade. E, quando essa continuidade anda junto com controles de pacote, patch automatizado e regras do agente, o resultado tende a ser mais confiável.
Não é só sobre programar mais rápido. É sobre manter rastreabilidade e padrão enquanto o app ganha forma.
Como eu enxergo a maturidade de segurança nesse modelo
Quando penso na evolução do desenvolvimento em nuvem com IA, eu noto uma mudança de postura. Antes, muita gente tratava segurança de dependências como uma tarefa secundária, quase sempre deixada para depois. Agora ela vai sendo incorporada no próprio fluxo de construção, revisão e publicação.
Isso aparece em três camadas bem objetivas:
Detecção contínua de CVEs relacionados às dependências do projeto;
Resposta automatizada com patch testado e revisão no Security Center;
Bloqueio preventivo de pacotes maliciosos já na instalação.
Eu gosto dessa combinação porque ela cobre momentos diferentes do risco. Primeiro, evita a entrada de pacote malicioso. Depois, acompanha novas falhas conhecidas em pacotes já presentes. Por fim, acelera a correção sem retirar a análise humana do processo.
Se eu tivesse de resumir, diria o seguinte:
Segurança boa acompanha o ritmo do código.
Para equipes em formação ou em mudança de cultura, esse assunto merece atenção. Quem quer aprender a construir sistemas ponta a ponta com IA precisa entender também como proteger o que está sendo criado. É por isso que esse tema conversa tão bem com a proposta da Replitfy. Não basta gerar software. É preciso co-criar com método, revisão e responsabilidade.
Se você quer amadurecer essa visão, vale acompanhar as novidades do Replit, reunir boas práticas na seção de dicas e ver um passo a passo sobre como aplicar AI-Building em projetos reais usando Replit. Para quem trabalha em grupo, eu também recomendo observar formatos de troca técnica em mentorias em grupo para times de tecnologia. E, se quiser localizar mais conteúdos sobre esse tema, há um caminho direto na área de busca do acervo.
Eu encerro com uma convicção simples. Segurança de pacotes não pode viver fora do fluxo de desenvolvimento. Quando CVEs são monitorados, patches são preparados com rapidez, pacotes maliciosos são barrados na instalação e agentes de IA seguem regras do time, a construção fica mais segura sem perder ritmo. Se você quer aprender esse modelo na prática e evoluir na era do vibe coding com base técnica forte, conheça melhor a Replitfy e veja como nossos cursos e mentorias podem ajudar no seu próximo projeto.
Perguntas frequentes
O que é Auto-Protect no Replit?
O Auto-Protect é um recurso que automatiza a resposta a CVEs conforme o nível de severidade definido pela equipe. Um administrador pode ativá-lo nas configurações e escolher se a proteção automática deve agir para casos baixos, médios, altos ou críticos. Quando aplicável, o Replit prepara e testa um patch, envia um link por e-mail e permite aplicar a correção com poucos cliques.
Como funciona o Firewall do Replit?
O Package Firewall do Replit atua no momento da instalação de dependências. Quando alguém executa comandos como npm install ou pip install, pacotes considerados seguros seguem normalmente. Se um pacote for classificado como malicioso pela Socket, a instalação é bloqueada antes que o código entre no projeto. Esse firewall opera em nível de rede, vem ativado por padrão e não pede configuração manual.
O que são CVEs nos pacotes?
CVEs são registros públicos de vulnerabilidades conhecidas em software, inclusive em bibliotecas e pacotes usados por aplicações. Quando um projeto depende de um pacote afetado por um CVE, ele pode ficar exposto a falhas que pedem atualização ou correção rápida. Por isso, monitorar dependências e aplicar patches no tempo certo faz parte da rotina de segurança.
Como proteger meus projetos no Replit?
Eu diria para começar com quatro frentes: acompanhar o Security Center do projeto e da equipe, ativar o Auto-Protect se fizer sentido para seu fluxo, ajustar notificações por e-mail conforme a severidade desejada e contar com o Package Firewall já ativo por padrão. Também ajuda muito definir regras fixas no Agent Customization, para que o agente de IA siga padrões técnicos e de segurança da equipe.
Como identificar pacotes inseguros no Replit?
O Replit faz verificação contínua de correspondência entre novos CVEs e as dependências dos projetos, mesmo que a proteção automática não esteja ligada. Além disso, o Security Center mostra alertas, patches disponíveis e pendências de republicação. No momento da instalação, o Package Firewall também identifica pacotes maliciosos e bloqueia sua entrada no ambiente.